

「SBI証券は、口座を乗っ取られたのは顧客側のせいという態度」 情報漏洩時代に証券会社をどうやって選ぶ? プロが解説

【前後編の後編/前編からの続き】
約2500兆円もの日本人の金融資産が不正アクセスによる脅威にさらされている。NISAで運用している株や投資信託、FXなど「虎の子資産」を預かる証券会社は安全なのだろうか。各社のセキュリティを比べた「実名ランキング」から、その危険度を読み解く。
***
【写真を見る】「まるで映画の世界」 クルーザーを横付けできるGMOの迎賓館 100億円超えのプライベートジェットも
前編では、プロが教える証券会社の選び方や、従来のIDとパスワードによる認証方式に潜むリスクについて報じた。
事態を重く見た金融庁は、昨年から各証券会社に旧来の認証方式ではなく、パスキーの導入を勧めてはいるものの、各社の対応は万全とは言い難い。
金融サービスと情報技術に詳しい金融ジャーナリストの斎藤健二氏によれば、
「パスキーを登録すると従来の方式でログインできなくなる証券会社がある一方、IDとパスワードに追加認証を組み合わせた方式を残している会社もあります。偽サイトに認証コードまで入力させる手口もあり、せっかくパスキーを導入していても、パスキーを使わない“抜け道”が残っていれば、ハッカーたちの攻撃対象になってしまうのです」
実際、SBI証券はパスキーを導入しながらも、パスワード認証でログインできる従前の仕組みが残されている。
「SBIを利用する方は、従来のパスワードによるログインをやめる設定を自分で行う必要があります。楽天証券は基本的にパスキーでのログインとなりますが、例えば Windows パソコンでパスキーを作成しても、スマホでは引き続きパスワードと絵文字による認証でログインできる場合があります。自分の使い方で古いログイン方法が残っていないか、確認が必要です」(同)
こうした話を聞くと、スマホやパソコンの操作に抵抗がある方の中には、面倒だと感じられるかもしれない。そんな人こそ要注意だとして斎藤氏が続ける。
「自分はパスキーなんて使いたくない。今まで通りの認証方式で十分だ。そういう方が仮に不正アクセスの被害に遭った場合、パスキーを利用していなかったことがあだとなり、いざ補償を受ける際に不利な立場となる可能性があります」
今回掲載している「実名ランキング」では、この点についても各社の対応をまとめている。
「個別対応」
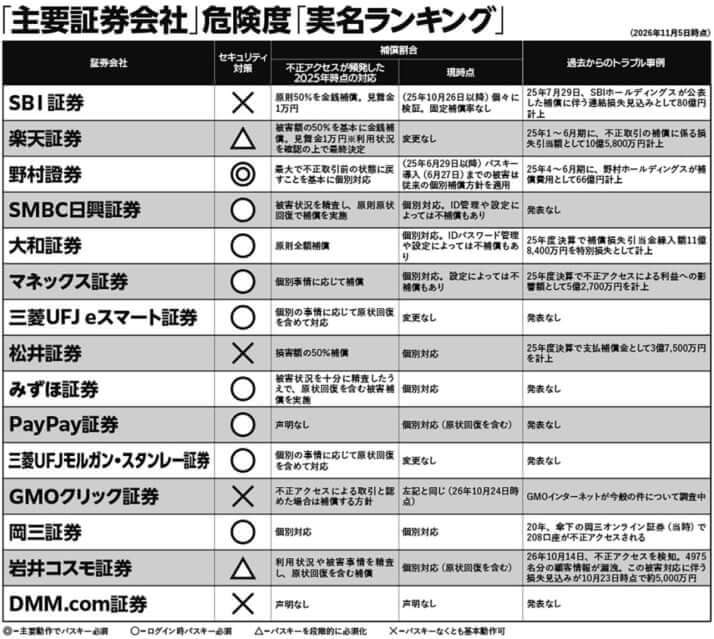
そこで目立つのは、被害者への「個別対応」という姿勢だ。
「証券会社は、被害の実態を利用者の状況に応じて文字通り個別に判断します。その際、パスキーに変更できたのにしていなかったとなれば、セキュリティ対策を怠っていたのは利用者側だとされてしまう可能性もあるのです」(斎藤氏)
パスキー導入以前から、パスワードが推測されやすい自身の誕生日、または他サービスと使い回されていることが判明すれば、利用者の責任が問われたケースもあったという。証券会社の差配次第で、補償の対象外とされる可能性があるわけだ。
再び斎藤氏に聞くと、
「口座乗っ取り被害の多発を受けて、昨年5月に大手証券会社10社が、それぞれの約款の定めにかかわらず、一定の被害補償を行う方針を申し合わせ、日本証券業協会が公表しています。大まかな枠組みとしては、ネット専業の証券会社では原則として被害額の50%を金銭で補償する会社が多かった一方、大手の対面型証券会社では、不正取引が行われる以前の状態に戻す、いわゆる原状回復を基本とする会社が多くありました。ただし、その後の被害については、各社とも個別に判断するとしています」
前編で触れた、「証券口座のっとり被害者の会」創始者で大学講師の里吉(さとよし)竜一氏(61)による、SBIなどを相手にした裁判は、まさに補償についての声明が出された時期に多発していた不正アクセスが発端だった。
次ページ:「口座を乗っ取られたのは顧客側に原因があるという態度」
[1/2ページ]


