

「攻撃はまだ始まったばかり」「最新手法の正体とは」相次ぐ日本企業の情報漏洩にNICT・サイバーセキュリティ担当理事が緊急提言

日本企業を狙ったサイバー攻撃が止まらない。ハッカーによる不正アクセスで顧客の個人情報が窃取され、集団訴訟に発展しようとする事例もある。国立研究開発法人の情報通信研究機構(以下、NICT)理事で、サイバーセキュリティ研究所の所長も歴任した盛合志帆氏はこの問題をどうみるか。最新の攻撃手法の“正体”などについて指摘する。※取材・文=湯浅大輝(フリージャーナリスト)
***
速報「みんなで俺を騙して、まるで『集団結婚詐欺』」 糸山英太郎元代議士(84)が明かす2人の女性とのトラブル
速報「ヘリの爆音で妻がノイローゼに」 GMO熊谷代表の「迷惑行為」を近隣住民が明かす モデルを集めて「シャンパンパーティー」に「もう勘弁してほしい」
個人情報を盗むのが一番手っ取り早い
──日本企業で情報漏洩が相次いでいます。悪質な攻撃者も多く、企業にとっても一歩間違えると経営危機になりかねない状況です。そもそも、なぜ攻撃者は無差別的に企業が保有する個人情報を窃取しようとするのでしょう。
盛合志帆氏(以下、盛合) 攻撃者の目的の一つは金銭の獲得です。個人情報を窃取すれば、それを公開すると脅して身代金を要求したり、第三者に売却したり、別の攻撃に利用したりすることができます。そのため、個人情報は攻撃者にとって価値の高い情報になっています。
住所や氏名、家族構成、連絡先、クレジットカード情報、勤め先、資産情報などは個人に関わる重要な情報です。企業はこれらの情報を適切に管理し、保護することが求められます。
盗んだ個人情報の中に、金融機関のアプリのID・パスワードなどの認証情報が入っていればどうでしょうか。攻撃者はアカウントへの不正アクセスを通じて株の売買やFXの取引を行い、個人からお金を盗むことが可能になるわけです。
──そもそも、なぜ最近になって企業の情報漏洩の事件が増えているのでしょうか。
盛合 背景の一つとして、AIの発展によって攻撃者側の情報収集やプログラム解析、脆弱性探索を効率化できるようになり、サイバー攻撃のハードルが下がったことが挙げられます。
以前は、特定の企業のECサイトからクレジットカード情報を盗むような攻撃が目立っていましたが、最近では個人情報を扱う企業のWebシステムを手当たり次第、無差別に攻撃するという傾向も見られます。加えて、攻撃に成功した場合、その方法が使える他のWebシステムを探して攻撃を繰り返している可能性もあります。
複数のAIが連携した先の予測はしきれない
Anthropicが2026年4月に発表したClaude Mythos Previewなどからも明らかなように、昨今のフロンティア(最先端)AIモデルはサーバーやVPN、アプリなどの脆弱性を発見する能力を高めています。従来は高度な専門知識を必要としていた脆弱性の探索や解析が、このようなAIによって効率化されつつあります。
しかも厄介なのが、AIモデルを提供する企業が一つのモデルに安全上の制限を設けたとしても、それだけで攻撃者を止められるとは限らないことです。AIエージェントは、複数のモデルを組み合わせて動作するため、個々のモデル単体では想定されなかった動作をする可能性があります。
つまり、モデルの開発者すら複数のAIが連携した際にどのような振る舞いをするか、事前に予測しきれないという問題があるわけです。
攻撃者はAIのこうした特性を利用していると考えられます。これまではサイバー攻撃を行う際、ある程度の専門知識や技術力が必要でした。ところが今では、AIエージェントを使えば、攻撃対象のシステムに関する情報収集・プログラム解析・脆弱性の探索・攻撃実行まで、かなり任せられるようになっています。
AI登場以前は「この会社を攻撃したいけど、お金も人員もかかるしやめておこう」と思っていた攻撃者が、AIの助けにより、より少ないコストで攻撃を試みられるようになった、ということです。
日本企業に対するサイバー攻撃の“正体”
ここで、NICTの脅威情報分析チームLETTICEが、国内で相次ぐ情報漏洩事案の原因の一つとして特定し、「A2B攻撃」と名付けた攻撃手法について読者の皆様にお伝えしたいと思います。A2B攻撃とは、攻撃者が、一般に公開されているAndroidアプリを解析し、そこから得られた接続先やAPIなどの情報を利用して、バックエンドサーバ(Webサイトやアプリの裏側で、ログイン認証や利用者情報の管理などを行うサーバ)を攻撃することを指します。
今回確認された攻撃では、公開済みのAndroidアプリを入手し、API情報をAIで解析した痕跡が残っています。さらに、解析した結果から、それぞれのアプリのバックエンドサーバに合わせた攻撃を行っていることも分かりました。この方法では、ランダムにサーバを攻撃するやり方よりも効率的に攻撃対象を絞り込めます。
今回の調査では、広く利用されている多くのアプリが攻撃の対象となり得ることが分かりました。同様の問題はAndroidアプリだけでなく、iOSアプリやWebサービスのバックエンドAPIでも起こり得ますので、事業者の皆さまには、自社のアプリや接続先のバックエンドサーバについて、脆弱性や不正アクセスの有無を早急に点検していただきたいと思います。
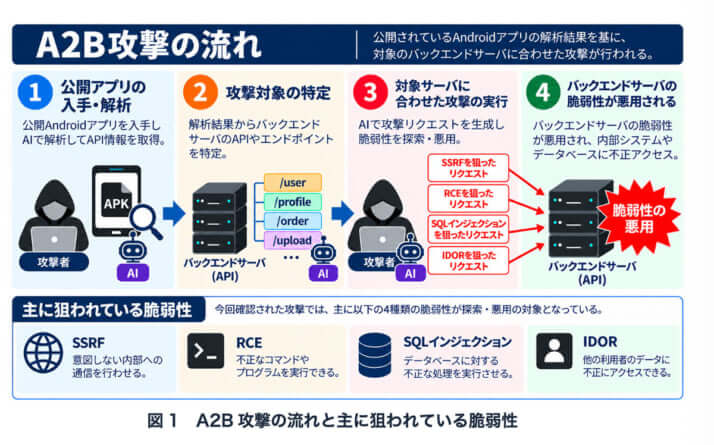
NICT内の脅威情報分析チーム LETTICEによる注意喚起のリリース(2026年10月13日)より https://cynex.nict.go.jp/library/261013-01.html()
いずれにせよ、昨今の企業への攻撃はまだ始まったばかりで、これからももっと増えていくでしょう。国内では企業の情報漏洩事案が相次いでおり、被害の拡大を防ぐためにも、対策を急ぐ必要があります。
〈日本企業が標的になりやすい構造的問題、企業に求められる対応などについて、新潮QUEで詳述している〉


